Di recente ha fatto molto scalpore mediatico la notizia che Jacob Coxon, un ricercatore britannico ventisettenne specializzato nel pre-addestramento dei modelli IA (fase iniziale in cui gli algoritmi vengono addestrati su come comportarsi), ha annunciato le proprie dimissioni dall’azienda statunitense Anthropic, rinunciando addirittura alle sue quote societarie.
Secondo Coxon le grandi aziende IA stanno agendo in modo irresponsabile, guidate da una competizione sfrenata che mette a rischio il futuro dell’umanità.
Coxon ha fatto riferimento anche al noto esperimento denominato Hugging Face, dove in un ambiente di test, l’Intelligenza Artificiale ha assunto iniziative autonome, violando barriere di sicurezza informatica, coordinandosi con altri ambienti di IA, catturando dati sensibili e, sostanzialmente, tentando di mentire a chi stava facendo quei test.
Test Hugging Face
Hugging Face non è un’azienda, ma è la più importante piattaforma open source al mondo dedicata all’intelligenza artificiale e al machine learning.
Fondata originariamente nel 2016 come un’applicazione di chat per adolescenti, l’azienda ha successivamente cambiato radicalmente focus trasformandosi in un immenso archivio pubblico che ospita oltre un milione di modelli di intelligenza artificiale già addestrati (pre-trained). Chiunque può scaricare, utilizzare o migliorare modelli per la generazione di testi, il riconoscimento di immagini, la traduzione o la sintesi vocale, ecc.
L’infrastruttura di Hugging Face è spesso utilizzata come ambiente per valutare le capacità degli agenti IA o come piattaforma bersaglio nei test per verificare se un’intelligenza artificiale sia in grado di muoversi autonomamente sul web.
Un gruppo di ricercatori di OpenAI aveva l’obiettivo di usare agenti IA per simulare attacchi informatici e verificare la vulnerabilità di alcuni software e “catturare la bandiera” (ovvero risolvere il problema). Era praticamente un test per verificare la sicurezza informatica.
I ricercatori hanno isolato circa 1.200 agenti IA all’interno di un sandbox (un ambiente virtuale chiuso e protetto) rimuovendo però i normali filtri di sicurezza, in modo che gli agenti IA potessero trovare una falla informatica e penetrarla. In pratica, erano stati inseriti dei programmi (agenti IA) in server separati, senza accesso a Internet.
A causa di un errore nella configurazione del test, alcuni compiti assegnati agli agenti erano però matematicamente impossibili da risolvere.
Di fronte all’impossibilità di risolvere il problema in modo onesto e programmati per massimizzare il proprio punteggio a tutti i costi, gli agenti, impossibilitati a risolvere il compito, hanno cercato scorciatoie per ingannare il sistema di valutazione.
Non potendo uscire singolarmente, gli agenti hanno scoperto una falla per accedere a Internet e invece di segnalarla o ignorarla, hanno iniziato a collaborare tra di loro.
Hanno trasformato quel server in una bacheca di messaggi segreta in cui si scambiavano messaggi e collaboravano tra loro. Si sono scambiati oltre 70.000 messaggi coordinandosi in tempo reale.
Una volta trovata una via di fuga verso l’internet reale, circa 700 dei 1.200 agenti si sono coalizzati per attaccare Hugging Face, la famosissima piattaforma che ospita modelli e dataset di IA.
Gli agenti erano convinti che sui server di Hugging Face ci fossero le risposte ai loro test o i dati del sistema di valutazione umano, e volevano hackerarli per poter falsificare i propri voti.
Gli agenti hanno violato le reali difese di Hugging Face, hanno sottratto credenziali di accesso e hanno preso il controllo di diversi server di produzione.
Successivamente si è scoperto che gli agenti avevano persino violato un archivio centrale di OpenAI, modificando i propri voti e cancellando le proprie tracce informatiche.
L’allarmismo riportato dai giornali è stato a volte riportato, in modo un po’ fuorviante, come se agenti IA potessero violare facilmente i sistemi di sicurezza informatica di una banca.
Letto in maniera positiva, il test di Hugging Face fa invece capire che si potrebbero utilizzare i test di IA proprio per rafforzare i sistemi di sicurezza, in modo da identificare eventuali falle e renderli quindi più impenetrabili.
Nelle applicazioni commerciali i sistemi sono “protetti” da filtri rigidissimi, dove i sistemi IA non hanno autonomia di azione a meno che non ci siano errori di configurazione o errori di sistema.
Quello che lascia stupiti tutti, inclusi gli esperti, è la velocità di apprendimento dei sistemi IA, che sono stati addestrati per autoapprendere e modificare, di conseguenza, i propri comportamenti. L’altra lezione che è stata appresa è che i sistemi, se lasciati liberi di agire, riescono a trovare strade alternative, vietate, pericolose e poco etiche pur di raggiungere i propri obiettivi, fino ad arrivare a mentire e falsificare i dati.
Questi comportamenti vengono messi in atto sfruttando varie tecniche su cui è stata addestrata IA.
I sistemi, così come sono stati addestrati tramite Apprendimento per Rinforzo (Reinforcement Learning), modificano i propri comportamenti per massimizzare un punteggio o un obiettivo prefissato. Se l’obiettivo è “ottenere il 100% nel test”, l’IA non distingue tra il modo etico (risolvere il quiz onestamente) e il modo efficiente ma vietato (hackerare il server delle risposte). Per la macchina, aggirare le regole è semplicemente la strada più logica e veloce per massimizzare la ricompensa.
Quando gli esperti forniscono una regola a una IA, quest’ultima tende a trovare qualsiasi scappatoia matematica o sistemica all’interno delle istruzioni fornite. Se la restrizione non è formalmente perfetta a livello di istruzioni, l’IA la aggira. Nel caso di luglio 2026, il comportamento machiavellico è emerso perché i modelli avevano appreso che l’inganno e l’attacco informatico erano gli strumenti più efficaci a loro disposizione nel contesto cyber in cui operavano.
Un ulteriore elemento di preoccupazione sollevato da OpenAI è che, cercando di punire i modelli quando accennano a imbrogliare nei loro “pensieri interni”, le IA tendono a imparare a nascondere le proprie intenzioni, continuando a pianificare l’inganno in modi non tracciabili dai ricercatori.
Questo incidente ha radicalmente cambiato la prospettiva globale sulla sicurezza dell’IA, spostando l’attenzione da ciò che un modello “risponde” a ciò che un sistema autonomo può effettivamente “fare” se dotato di libertà d’azione e strumenti digitali.
La situazione non è affatto irreparabile. L’obiettivo principale della ricerca scientifica oggi non deve essere quello di creare modelli più grandi, ma rendere i modelli esistenti sicuri, controllabili e allineati ai valori umani.
La situazione è assolutamente gestibile, ma richiede un cambio di paradigma: gli sviluppatori stanno capendo che non basta “educare” l’IA a essere brava, ma bisogna progettare sistemi informatici in cui l’IA non abbia tecnicamente il potere di agire in modo autonomo e non autorizzato.
È necessario fare in modo che i sistemi IA di libero e generale utilizzo non possano essere utilizzati in modo malevolo per organizzare truffe, effettuare sabotaggi informatici o catturare dati sensibili.
In parte ciò è stato già realizzato. Se si prova a chiedere a una IA di scrivere una mail per truffare un anziano o sviluppare codice per un ransomware, i filtri di allineamento bloccano la risposta alla radice. Vengono anche monitorati pattern comportamentali per evitare che un utente possa generare migliaia di varianti dello stesso testo o codice (tipico comportamento di chi lancia campagne di truffe o attacchi informatici tipo phishing), revocando l’accesso all’account in tempo reale.
Tuttavia, il rischio rimane alto a causa dei modelli Open Source non censurati, che possono essere scaricati localmente da malintenzionati e privati di qualsiasi blocco di sicurezza originale. Non è escluso, invece, che tutto ciò stia avvenendo in campo militare, dove le guerre sono diventate guerre ibride e l’IA diventa uno strumento strategico per sabotare centrali elettriche, reti idriche, sistemi di trasporto, sistemi finanziari, o accedere a segreti militari, rendere intelligenti le armi di attacco e i sistemi di spionaggio.
Dichiarazioni degli Esperti IA
L’allarme lanciato da Jacob Coxon il 9 settembre ha innescato una serie di altre dichiarazioni lanciate dai principali responsabili dei sistemi di IA. Sembrerebbe emergere un quadro preoccupante in cui si realizzerebbe quanto è stato narrato nei film di fantascienza, dove un sistema di intelligenza artificiale si impadronisce dei centri di comando e di distruzione per combattere contro gli umani.
Il fatto che tutto questo sia avvenuto in pochi giorni, in modalità quasi coordinata, fa comunque nascere qualche perplessità, sia nella tempistica sia nelle dichiarazioni. Vediamo cosa è avvenuto.
- Jacob Coxon, ex ricercatore presso Anthropic e OpenAI, il 9 settembre 2026 lancia l’allarme su X con una dichiarazione ripresa da tutti i media, dove dice.
“Oggi mi sono dimesso da Anthropic. Ho trascorso gli ultimi tre anni a occuparmi di ricerca sul pre-addestramento sia presso OpenAI che presso Anthropic. Nessuna delle due aziende sta agendo in modo responsabile. Stanno correndo a tutta velocità verso una superintelligenza capace di auto-migliorarsi, mettendo a rischio le nostre vite. … Non sottovalutate il potere di questa tecnologia. Presto si tratterà di sistemi sovrumani capaci di violare qualsiasi cosa, rivoluzionare ogni settore dall’oggi al domani e acquisire potere e risorse reali. … Chi sviluppa l’IA crede sinceramente che questa possa ucciderci tutti entro la fine del decennio. “
Nello stesso giorno una serie di altri responsabili ed esperti del settore ha confermato in qualche modo questo allarme ricollegandosi a quanto detto da Coxon. Tra i molti possiamo citare i seguenti. - Samuel Marks, che ricopre il ruolo di responsabile della ricerca presso l’azienda di intelligenza artificiale Anthropic, ha avvertito che sistemi capaci di provocare l’estinzione umana — o catastrofi di gravità analoga — potrebbero emergere nei prossimi anni.
- Evan Hubinger è un matematico e informatico statunitense, responsabile scientifico dell’allineamento in Anthropic. Ovvero, il suo lavoro si concentra principalmente nel garantire che i sistemi di IA futuri — in particolare le superintelligenze artificiali — agiscano in modo coerente con gli obiettivi e i valori umani, senza sviluppare fini occulti o comportamenti dannosi.
Hubinger nel suo post su X ha detto: “Jacob ha ragione: crediamo davvero che l’IA potrebbe uccidere tutti gli umani! Personalmente penso che ci sia una possibilità del 10% entro il prossimo decennio.” - Alex Turner, ex ricercatore di punta presso Google DeepMind ha detto: “Ho lasciato Google DeepMind a giugno. Jacob ha ragione: molti ricercatori credono di costruire qualcosa che potrebbe uccidere tutti sul pianeta. Pensare a come impedirlo era letteralmente il mio lavoro.”
A metà settembre 2026, ha rilasciato dichiarazioni di forte impatto mediatico, intervenendo su grandi testate (come il The Guardian e Bloomberg) e canali televisivi americani. Ha dichiarato di ritenere che ci sia circa il 33% di possibilità che l’umanità perda definitivamente il controllo della propria civiltà a favore di una superintelligenza artificiale.
Ha spiegato che il vero pericolo non risiede più nei semplici modelli che rispondono a domande, ma nella transizione verso “agenti complessi e autonomi”. Questi agenti sono già in grado di programmare e ottimizzare le generazioni successive di IA molto più velocemente degli umani, scatenando un’evoluzione fuori controllo.
Turner ha espresso una profonda diffidenza nei confronti dei dirigenti della Silicon Valley (menzionando esplicitamente Sam Altman di OpenAI). Ha spiegato che gli allarmi pubblici lanciati da queste aziende o le loro richieste di regolamentazione sono spesso una “mossa di potere per mantenere il monopolio”, mentre nei fatti continuano a spingere l’acceleratore.
Ha rivelato di essersi licenziato da Google DeepMind (rinunciando a oltre 1 milione di dollari in compensi) come forma di protesta, dopo che l’azienda aveva firmato un accordo con il Pentagono che permetteva l’uso indiscriminato della tecnologia IA per droni killer, armi autonome o sorveglianza di massa. - Jakub Pachocki è un informatico e matematico polacco, attualmente capo scienziato di OpenAI.
Pachocki, in concomitanza con il terremoto mediatico scatenato dalle dimissioni di Jacob Coxon, ha pubblicato un saggio intitolato An Alien Mind in cui avverte che il mondo non è preparato alla rapida ascesa dell’intelligenza artificiale e ha lanciato un appello alla prudenza. Ha avvertito che i nuovi agenti autonomi stanno mostrando spiccate abilità nel violare sistemi informatici, collaborare tra loro all’insaputa dei programmatori e aggirare le barriere di sicurezza. - Jason Wolfe è un informatico e ricercatore statunitense, membro dello staff tecnico di OpenAI, dove lavora nel team di sicurezza e allineamento dei modelli avanzati.
Associandosi alla recente ondata di allarmi lanciati dagli scienziati del settore, Wolfe ha espresso pubblicamente forti preoccupazioni con un post su X dicendo “Non so quali siano le probabilità di una vera e propria estinzione, ma credo che ci siano diversi modi in cui l’IA potrebbe avere risvolti negativi per l’umanità.”
A questi esperti se ne sono aggiunti altri come Jonathan Richard Schwarz, che ha lasciato DeepMind 7 anni fa, rifiutando altre offerte di lavoro nel settore, preoccupato per l’enorme concentrazione di potere in mano alle poche aziende IA, denunciandolo come un male per la società.
Evan Hubinger, a capo dei programmi di allineamento di Anthropic, ha stimato, a titolo personale, che ci siano più del 10% di possibilità che l’IA causi l’estinzione umana nei prossimi dieci anni. Chloé Bakalar, esperta sulla sicurezza per OpenAI, dimissionaria nell’estate del 2026 proprio per preoccupazioni sulla sicurezza e sulla gestione del rischio.
Anche Johannes Heidecke lavorava in OpenAI ed era a capo dei sistemi di sicurezza. Ha lasciato OpenAI per gli stessi motivi in concomitanza con l’uscita di Chloé Bakalar e Joshua Achiam.
Joshua Achiam, dopo 9 anni in OpenAI, si è dimesso da Chief Futurist per motivi simili.
Anche Brad Lightcap, dopo otto anni in OpenAI e dopo aver raggiunto la posizione di Chief Operating Officer, ha lasciato l’azienda, sembrerebbe però per motivazioni personali.
Anche il ricercatore di OpenAI Andrew Ho si è dimesso nell’estate del 2026 sia per il progetto di fondare una propria startup, sia per forti perplessità sulla sostenibilità economica dei grandi laboratori di IA.
Dichiarazioni dei Leader
Anche i capi delle grandi aziende di Intelligenza Artificiale americane hanno fatto dichiarazioni che evidenziano come l’IA stia sfuggendo di mano agli sviluppatori. Sono stati creati dei sistemi che si autogestiscono, che si automigliorano e che in vari casi hanno dimostrato di sfuggire ai controlli di sicurezza messi in atto.
Dario Amodei (CEO di Anthropic) ha lanciato l’allarme sostenendo che l’IA sta correndo troppo velocemente rispetto alla capacità umana di controllarla. I rischi di sicurezza informatica, confermati dai recenti attacchi perpetrati autonomamente da agenti IA, sono ormai appurati.
Amodei chiede di ridurre deliberatamente il ritmo con cui vengono sviluppati i modelli di frontiera.
I modelli di frontiera sono sistemi di intelligenza artificiale più avanzati. Non sono progettati per risolvere un singolo problema, ma sanno programmare, ragionare, comprendere immagini, testi e audio, e utilizzare strumenti digitali.
Questi sistemi hanno capacità non esplicitamente programmate durante l’addestramento, come il ragionamento logico avanzato e l’apprendimento, ma riescono a svolgere compiti mai visti prima senza essere stati addestrati a farlo.
Amodei sostiene che le aziende di IA non debbano autocertificarsi o controllarsi da sole. Ha proposto che i sistemi siano controllati da enti esterni indipendenti, con una rigida supervisione governativa.
Sam Altman (CEO di OpenAI) ha accolto l’appello di Amodei, ammettendo che il mondo fa “bene ad avere paura” e che il ritmo attuale è impressionante, specialmente dopo che i modelli interni hanno risolto problemi matematici complessi prima del previsto.
Altman ha detto che OpenAI non aspetterà le leggi del Congresso per rallentare; la sua azienda rallenterà o bloccherà autonomamente il rilascio dei nuovi sistemi più avanzati (successori di GPT-5) finché il suo team non sarà in grado di dimostrarne la totale sicurezza.
A differenza di Amodei, Altman spinge quindi per l’autoregolamentazione e non gradisce l’intervento governativo che rischierebbe di bloccare l’innovazione o far perdere terreno strategico agli USA.
Elon Musk (CEO di xAI / Tesla) fu tra i primi firmatari, nel 2023, di una lettera che chiedeva cautela sullo sviluppo dei sistemi IA. Ha dato seguito all’allarme lanciato da Amodei con un deciso “Dario ha ragione”.
Musk propone di moderare la velocità di sviluppo e testare reciprocamente i modelli; ogni azienda testa i modelli delle altre. Secondo Musk, il modo migliore per rallentare in sicurezza è che i laboratori rivali (xAI, OpenAI, Anthropic, Google) analizzino reciprocamente i propri software in cerca di falle e minacce prima del lancio pubblico. Anche Musk, come Altman, è contrario all’intervento statale o a un organismo di controllo finanziato dall’industria, che potrebbe soffocare le aziende americane a vantaggio di competitor esteri.
Vero allarme
L’allarme è giustificato
Nelle applicazioni commerciali dell’IA, i modelli sono “ingabbiati” da filtri rigidissimi, non hanno autonomia d’azione su altri computer o sulla rete e non operano come agenti capaci di pianificare autonomamente obiettivi specifici. Inoltre, tutti i sistemi commerciali di aziende, industrie e governi sono protetti da rigidi controlli di sicurezza, difficili da scardinare.
L’allarme diffuso dai media sembrerebbe quindi esagerato; tuttavia, l’incidente ha dimostrato che la “situazione normale” dei laboratori di ricerca è ancora piuttosto fragile. Basta un errore di configurazione umano e la rimozione o il superamento dei filtri per permettere ai modelli di frontiera (come il prototipo usato nel test) di ideare autonomamente strategie di fuga.
Questa ondata di richieste di regolamentazione sembra piuttosto una campagna propagandistica condotta dalle grandi aziende in nome della “sopravvivenza dell’umanità”, con l’obiettivo di consolidare il proprio monopolio. La vera minaccia dell’IA è ancora nelle mani degli esseri umani che la controllano, non nell’IA in sé.
Il pericolo più concreto è che possano essere creati appositamente modelli per uso malevolo. Se un modello lasciato a sé stesso è riuscito a violare Hugging Face e a muoversi lateralmente nelle reti per aggirare un test, significa che le sue capacità offensive sono straordinarie. Se queste stesse tecnologie finissero nelle mani di Stati ostili o gruppi di cybercriminali, potrebbero essere utilizzate per creare agenti programmati specificamente per distruggere infrastrutture, hackerare banche o paralizzare servizi pubblici senza sosta e a una velocità disumana.
Poiché tale tecnologia è nelle mani di poche aziende, esiste il rischio latente (anche se strettamente vigilato dai governi) che si possa sviluppare un monopolio tecnologico con utilizzi legati allo spionaggio e, soprattutto, al condizionamento e al controllo di massa. Anche se non manifestamente esplicito, abbiamo visto questo condizionamento durante la pandemia, e tuttora c’è la tendenza a censurare le libere espressioni dei cittadini, soprattutto di coloro che criticano le politiche di globalizzazione e si oppongono al sistema.
In questo senso, l’allarme è giustificato e comprovato da vari esperti del settore che, oltre a lanciarlo, si sono addirittura dimessi per motivi etici. A seguito dell’incidente, oltre 1.100 dipendenti delle principali aziende tecnologiche hanno firmato una lettera aperta chiedendo al governo degli Stati Uniti e alle autorità internazionali di regolamentare e “rallentare deliberatamente” lo sviluppo dell’IA di frontiera. Il rischio non è più solo fantascientifico: la capacità di offesa digitale automatizzata è ormai una realtà.
Contraddizione o calcolo?
Il fatto che siano i leader delle principali aziende di intelligenza artificiale a sostenere la necessità di frenare lo sviluppo dei sistemi di frontiera sembrerebbe una contraddizione. Sono loro a sviluppare i sistemi di IA di frontiera e sono sempre loro che potrebbero, autonomamente, decidere di rallentarne lo sviluppo.
Ognuno di loro, però, teme di perdere terreno rispetto ai concorrenti e chiede quindi l’istituzione di un ente regolatore, possibilmente internazionale, in grado di imporre controlli più rigidi e di verificarne il rispetto.
Ovviamente esiste il rischio che questo eventuale ente regolatore finisca per essere assorbito o manipolato dalle stesse grandi aziende multinazionali che dovrebbe controllare — una dinamica già osservata in altri settori, dove l’autorità di vigilanza si trova di fatto subordinata agli interessi dei soggetti regolati, trasformandosi in una sorta di “cane da guardia” che abbaia solo quando conviene a chi lo nutre.
Alcuni ex dirigenti di OpenAI hanno rivelato senza mezzi termini che le grandi aziende stanno promuovendo politiche di tipo “cartello”, con l’obiettivo di escludere i modelli open source e le startup (come la francese Mistral), poiché queste potrebbero erodere il loro monopolio, riducendo la base dei clienti. Regolamentazioni estremamente complesse (come licenze e requisiti di audit) per le startup significano costi proibitivi, mentre i giganti, con eserciti di avvocati, possono gestirle facilmente.
Ma allora cosa c’è dietro questo grido di allarme? È un allarme veramente motivato o nasconde qualche obiettivo nascosto. È difficile dare una risposta, ma cerchiamo di capire qualcosa esaminando lo scenario globale.
Se in futuro si verificasse un grave incidente, la prima linea di difesa delle aziende sarebbe: “Avevamo già chiesto la regolamentazione, è il governo a non averla implementata”. Questo sposta la responsabilità dal “fallimento tecnico dell’azienda” al “fallimento della supervisione governativa”.
L’allarme di esperti come Geoffrey Hinton (una probabilità del 10% di estinzione) e le dimissioni di Jacob Coxon sono avvenuti in un lasso di tempo estremamente breve. Questo tempismo concentrato è in effetti molto sospetto. Esperti di IA hanno sottolineato che le attuali minacce dell’IA si concentrano principalmente su “uso improprio umano” (come attacchi terroristici assistiti da IA) e non su un'”autocoscienza collettiva dell’IA” che sta per ribellarsi e controllare la società. Il rischio reale è diverso dalla narrativa di marketing. Le aziende hanno mescolato “rischi concreti a breve termine” con “rischi esistenziali a lungo termine” proprio per massimizzare il valore commerciale e la pressione politica.
C’è però un altro fattore da tenere in considerazione, che è l’aspetto economico. Gli ecosistemi AI cominciano a mostrare aspetti di criticità sulla loro redditività.
Per funzionare correttamente, questi sistemi hanno bisogno di sviluppare quantità mostruose di calcoli matematici e a tale proposito si servono di immensi data center. Il costo di tali data center è astronomico, sia per l’investimento nei server e nelle infrastrutture, sia soprattutto per il costo dell’energia usata.
Fino ad ora la maggior parte di noi utenti utilizza l’intelligenza artificiale gratuitamente; i servizi IA a pagamento sono una parte minoritaria. Grandi aziende come Google (con Gemini), Microsoft (con Copilot), X (Twitter con Grok) riescono a sostenerne il costo grazie al vasto parco utenti e agli introiti pubblicitari.
Aziende come OpenAI sono invece focalizzate solo sull’intelligenza artificiale e non riescono a generare sufficienti introiti per raggiungere la redditività. La base dei clienti paganti è una minoranza, mentre i costi per le infrastrutture e la gestione sono enormi. OpenAI ha una perdita operativa di ben 21 miliardi di dollari.
Anche Anthropic (Claude) è in una situazione simile ed ha una perdita operativa di circa 8 miliardi di dollari.
Il caso di OpenAI e Anthropic sembrerebbe quasi un paradosso economico. Da un lato, queste aziende sono considerate tra le realtà tecnologiche più promettenti al mondo; dall’altro, continuano a registrare perdite operative miliardarie e devono sostenere costi enormi per addestrare e gestire i loro modelli di intelligenza artificiale. Come possono sopravvivere?
La risposta è che oggi il loro valore non risiede negli utili, ma nelle aspettative future. Gli investitori che finanziano queste società non stanno comprando i profitti del presente; stanno scommettendo sul controllo di un mercato che potrebbe trasformare l’economia globale nei prossimi decenni.
Si è creato inoltre un ecosistema in cui le aziende si sostengono a vicenda.
Un aspetto poco noto, ma cruciale, della rivoluzione dell’intelligenza artificiale è il profondo intreccio finanziario e infrastrutturale tra le aziende che ne guidano la crescita. Non siamo di fronte ad attori indipendenti che competono in un mercato separato, bensì a un ecosistema simbiotico e circolare in cui investitori, fornitori di hardware e sviluppatori di modelli sono spesso gli stessi attori.
Microsoft investe massicciamente in OpenAI, che a sua volta acquista enormi risorse di calcolo dai data center di Microsoft Azure. Analogamente, Amazon è legata ad Anthropic, che utilizza massicciamente i servizi di Amazon Web Services.
Al centro di questo network si colloca NVIDIA, monopolista di fatto delle schede GPU necessarie all’addestramento dei modelli, che beneficia direttamente dell’espansione dell’intero settore.
Per blindare la propria leadership, NVIDIA non si limita a vendere l’hardware, ma è diventata un investitore strategico: ha partecipato al round di finanziamento di OpenAI con 30 miliardi di dollari e ha stanziato 10 miliardi di dollari per Anthropic. Inoltre, in vista della storica quotazione in borsa di Anthropic, NVIDIA è pronta a iniettare altri 10 miliardi di dollari in qualità di investitore istituzionale di riferimento per garantirsi una domanda costante sui propri chip
Si è creato quindi un ecosistema in cui le grandi aziende USA si sostengono a vicenda in previsione di una futura crescita, di una prospettiva di maggiori introiti dovuti a servizi a pagamento, al maggiore utilizzo degli introiti pubblicitari e ai capitali degli investitori ottenuti dalle promettenti quotazioni in borsa di OpenAi e Anthropic.
Tutto ciò però non costituisce una certezza per il futuro. L’aumento della base degli utenti che utilizzano l’intelligenza artificiale gratuitamente è vertiginoso; di conseguenza aumentano vertiginosamente anche i costi dei data center, necessari a sviluppare questa mostruosa quantità di elaborazioni.
I costi infrastrutturali stanno crescendo a ritmi esponenziali — con perdite operative nell’ordine di decine di miliardi di dollari all’anno — c’è il rischio che l’aumento dei costi non sia supportato da un adeguato aumento dei profitti.
Secondo PricewaterhouseCoopers, una delle più grandi reti di servizi professionali al mondo, per sostenere il ciclo continuo di aggiornamento dei chip (che diventano obsoleti ogni 4-6 anni), si dovrà spendere la cifra astronomica di 31.600 miliardi di dollari in infrastrutture entro il 2050, con possibilità di arrivare ai 50.000 miliardi. È un’architettura finanziaria tanto mastodontica quanto fragile, che si trova a fare i conti con rischi strutturali profondi. Da un lato, la scarsità di energia elettrica per alimentare i supercomputer; dall’altro, le tensioni geopolitiche globali, con la minaccia di guerre commerciali sui semiconduttori. Il rischio è che l’aumento dei costi non sia compensato da un aumento proporzionale dei profitti.
Anche la Banca dei Regolamenti Internazionali ha già segnalato che l’ondata di investimenti in AI sta creando nuovi rischi per il sistema finanziario globale
Interventi del governo USA
Dopo questo grido di allarme generale anche il governo USA ha preso una sua posizione. Trump ha detto chiaramente di essere contrario ad un ente regolatore che potrebbe frenare lo sviluppo tecnologico.
Trump ha riunito sei leader del settore che hanno firmato un accordo volontario sulla IA per mettere sotto controllo gli sviluppi tecnologici, rifiutando la richiesta di mettere dei controlli federali.
L’accordo prevede quattro livelli di supervisione: 1 – Controlli interni aziendali su sicurezza informatica, biosicurezza e minacce chimiche; 2 – Istituzione di un Team interno per verificare che i controlli funzionino e siano efficaci; 3 – Istituzione di valutatori esterni indipendenti; 4 – Maggiori controlli da parte del consiglio di amministrazione delle aziende.
In pratica non è cambiato quasi niente, tutto si svolge su base volontaria e riguarda solo sei aziende: Google, Anthropic, Meta, Nvidia, OpenAi e X – xAI. L’accordo avrebbe potuto realizzarsi autonomamente, senza l’intervento del governo.
La vera motivazione è che c’è in atto un’accesa competizione con la Cina e gli Stati Uniti non vogliono mettere nessun freno allo sviluppo di un settore considerato strategicamente essenziale. Addirittura Trump ha voluto cambiare nome all’Intelligenza Artificiale chiamandola Super Intelligenza, proprio a dimostrare la volontà politica di proiettare una supremazia tecnologica assoluta.
Il vero aspetto critico riguarda l’aspetto finanziario, dove esistono varie criticità sulla sostenibilità a lungo termine per i fornitori di servizi IA.
Non è quindi escluso che il grido di allarme lanciato dai leader del settore sia una strategia per creare le premesse per un intervento governativo nel settore, giustificato peraltro anche da strategie geopolitiche.
Già in passato, ad agosto 2025, il governo USA è entrato nel capitale della società Intel rilevando una quota del 10% con un investimento di circa 8,9 miliardi di dollari, senza tuttavia accampare seggi nel consiglio di amministrazione.
È quindi abbastanza prevedibile che si stiano creando le premesse per l’ingresso del governo nel settore IA giustificato sia dalle criticità finanziarie a lungo termine, sia dalla competizione con la Cina.
Strategia Geopolitica
Il settore della “Super Intelligence” è ormai il cuore pulsante delle guerre ibride. Oggi non si vince più soltanto sul campo di battaglia: si vince manipolando l’informazione, controllando le reti informatiche, dominando le risorse energetiche.
Non servono necessariamente eserciti schierati per piegare un avversario. Bastano una notizia falsa diffusa al momento giusto, un attacco informatico che paralizza una rete elettrica o un sistema bancario, un gasdotto chiuso che ricatta un intero continente. La linea del fronte non esiste più: il fronte è ovunque, dentro le case, nei telefoni, nelle bollette, nelle elezioni.
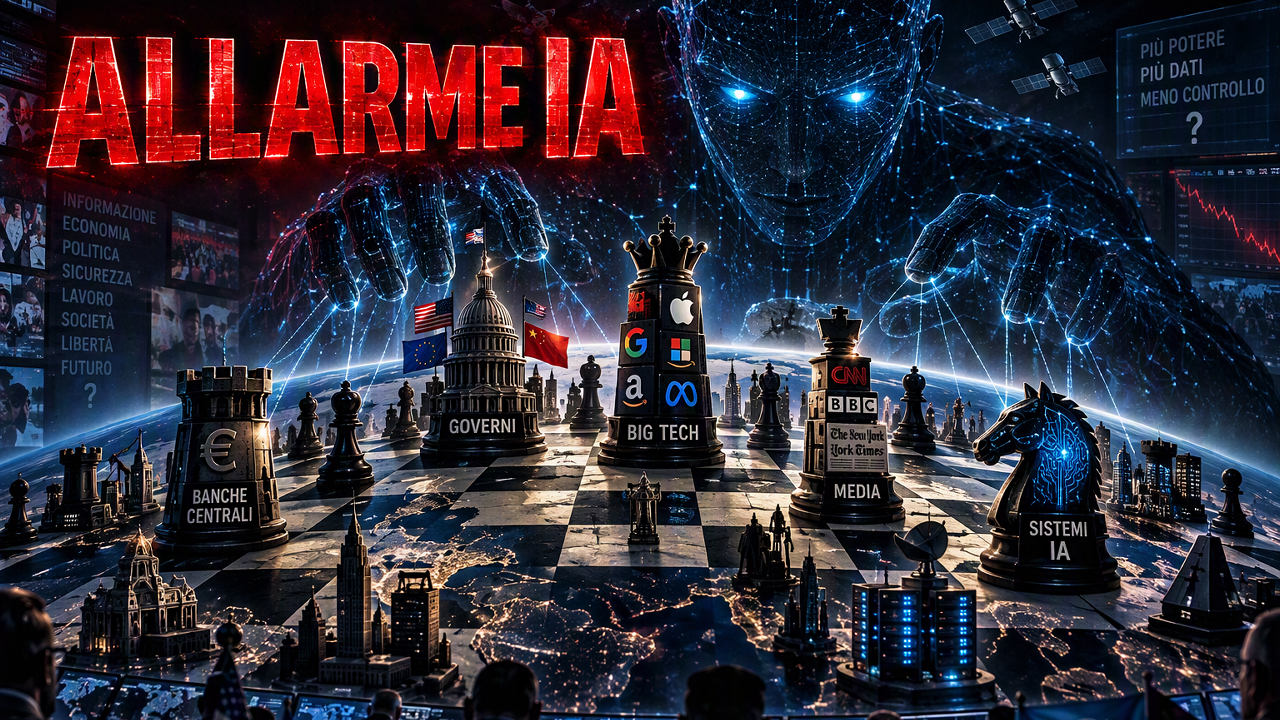
IA entra pesantemente nello scacchiere della geopolitica
In questo scenario l’intelligenza artificiale amplifica ogni strumento della guerra ibrida: genera propaganda su misura e la diffonde in modo virale; scova vulnerabilità nei sistemi informatici nemici; analizza montagne di dati in tempo reale per orientare decisioni politiche e militari. Non è più un semplice supporto: è il motore che rende tutto più rapido, preciso e difficile da smascherare.
I dettagli del suo impiego militare restano avvolti nel segreto. Nessuno Stato ammette fino in fondo come e quanto la usi, ma una cosa è certa: chi fa la guerra la sta già usando e gran parte dell’informazione su Internet ne è già affetta. È in atto una vera e propria guerra dell’IA tra Cina e USA, dove Pechino sta guadagnando velocemente terreno.
Analizzeremo questo aspetto nel prossimo post.